VOLTA-AUTODOXER: malware στα Windows χρησιμοποιεί Claude
Το VOLTA-AUTODOXER κλέβει δεδομένα από Windows, χρησιμοποιεί Claude για να αξιολογήσει τα περιουσιακά στοιχεία και μετά αυτοδιαγράφεται.
Το VOLTA-AUTODOXER είναι ένα νέο infostealer για Windows που δεν περιορίζεται στην κλοπή δεδομένων: τα οργανώνει και ζητά από μοντέλο τεχνητής νοημοσύνης να αξιολογήσει πόσο χρήσιμος ή επικερδής μπορεί να είναι ο κάθε στόχος. Η Cisco Talos αναφέρει ότι το κακόβουλο λογισμικό χρησιμοποιεί ως προεπιλογή το Claude της Anthropic και διαγράφεται μόνο του μετά την ολοκλήρωση της δράσης του.
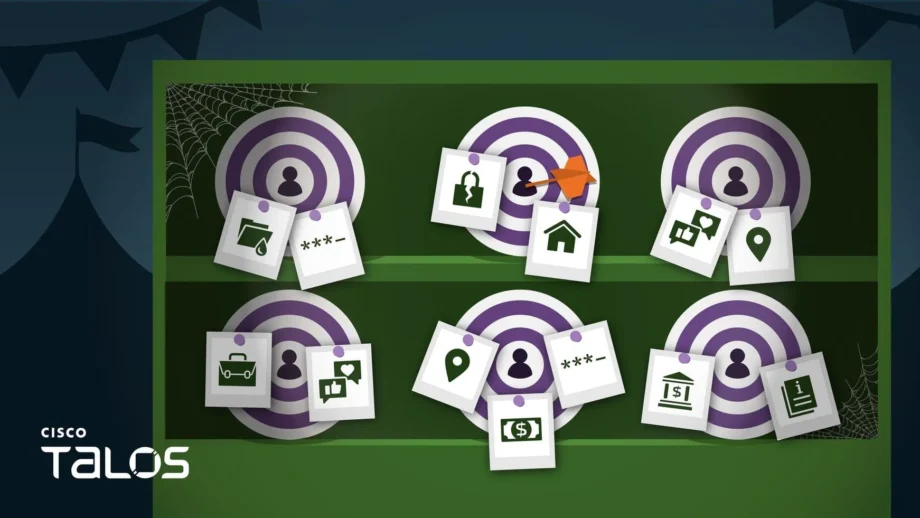
Η διαδικασία ξεκινά με τη δημιουργία ενός δομημένου «φακέλου αποδεικτικών στοιχείων» για το θύμα. Το VOLTA ζητά από το μοντέλο να κατατάξει τα περιουσιακά στοιχεία ανάλογα με το ποσό που θα μπορούσαν να αποφέρουν, ώστε ο χειριστής να αποφασίσει πού αξίζει να επικεντρωθεί. Δεν πρόκειται, δηλαδή, μόνο για μαζική συλλογή· είναι ένα πρώτο φίλτρο προτεραιοποίησης.
Το εύρος των δεδομένων είναι ιδιαίτερα μεγάλο. Το κακόβουλο λογισμικό αρπάζει κωδικούς, cookies και αποθηκευμένες κάρτες από τον browser, προφίλ Thunderbird και Outlook, λογαριασμούς Roblox, Microsoft OAuth tokens, screenshots, αρχεία ρυθμίσεων SSH και cloud υπηρεσιών, αλλά και όλους τους αποθηκευμένους κωδικούς Wi‑Fi σε μορφή απλού κειμένου. Αν εντοπίσει κρυπτονομίσματα, επιχειρεί επιπλέον να παραβιάσει τα vaults τους αντί απλώς να αντιγράψει τα αρχεία.
Διαβάστε επίσης: Το Copilot αποκτά Hybrid Intelligence στα Windows 11
Η έρευνα καταγράφει και ένα δεύτερο επίπεδο εμπλουτισμού. Το VOLTA ψάχνει στο Gmail αποδείξεις από Amazon, DoorDash, Uber Eats, Grubhub, Walmart και PayPal για να επιβεβαιώσει διεύθυνση κατοικίας, ανακτά ιστορικό παραγγελιών από Uber Eats και DoorDash και αξιοποιεί κλεμμένο Discord token για να συμπληρώσει το προφίλ του θύματος. Ακόμη και αντικείμενα Roblox αποτιμώνται μέσω του Rolimons.
Τεχνικά, τα δεδομένα αποθηκεύονται πρώτα τοπικά στα αρχεία Identity_Report.txt και AI_Analysis.txt και στη συνέχεια αποστέλλονται σε αρχείο volta_dox.zip. Η ανάλυση περνά από το OpenRouter, μέσω της σύνδεσης του ίδιου του θύματος, ενώ η προεπιλεγμένη επιλογή είναι το Claude Opus 4.6 με temperature 0.2. Η χαμηλή ρύθμιση παραπέμπει σε προσπάθεια για πιο προβλέψιμες απαντήσεις.
Το VOLTA δεν εξαρτάται από ένα μόνο μοντέλο. Αν εντοπίσει άρνηση ή απάντηση που θεωρεί ανεπαρκή, δοκιμάζει κατά σειρά τα Kimi K2 της Moonshot AI και Gemini 2.5 Flash της Google. Αν δεν υπάρχει API key για το OpenRouter, μπορεί να στείλει τον φάκελο μέσω Telegram χωρίς το σκέλος της ανάλυσης AI, κάτι που δείχνει ότι η τεχνητή νοημοσύνη λειτουργεί ως πρόσθετο εργαλείο και όχι ως απαραίτητη προϋπόθεση.
Η Cisco Talos εκτιμά ακόμη ότι το VOLTA μοιάζει με προϊόν προς μεταπώληση: διαθέτει έξι παραμετροποιήσιμες θέσεις για κανάλι Telegram, κλειδιά API και άλλες ρυθμίσεις, οι οποίες συμπληρώνονται κατά τη δημιουργία του εκτελέσιμου αρχείου. Το μοντέλο διανομής μεταφέρει μέρος της υποδομής σε υπηρεσίες τρίτων, αφήνοντας ως βασικό κίνδυνο το ότι η ίδια λογική μπορεί να επεκταθεί σε περισσότερα στάδια μιας επίθεσης.
Το πιο ανησυχητικό στοιχείο δεν είναι ότι το malware «σκέφτεται» αυτόνομα, αλλά ότι μετατρέπει κλεμμένα, διάσπαρτα δεδομένα σε έτοιμη αξιολόγηση στόχου. Η σημερινή χρήση της AI παραμένει σχετικά περιορισμένη, όμως η πρόβλεψη για αυτόματη αντιμετώπιση των αρνήσεων δείχνει προς μια πρακτική όπου τα κακόβουλα εργαλεία θα αλλάζουν μοντέλο ή θα παρακάμπτουν εντελώς την AI όταν αυτή δεν συνεργάζεται.
Η σύνταξη του άρθρου υποστηρίχθηκε από εργαλεία AI και το περιεχόμενο ελέγχθηκε σύμφωνα με τη συντακτική πολιτική του TechitNews.
Διαβάστε επίσης
 PC & Hardware
Gemini Notebook στα Windows 11 ως Connected App στην Ελλάδα
 Gaming
Προβλήματα σε παιχνίδια μετά τις ενημερώσεις Αυγούστου 2026 στα Windows 11
 Apps & Software
Το NVIDIA GeForce Now αποκτά υποστήριξη Firefox σε Windows για gaming streaming
 Deals
FlyPhotos: Η δωρεάν εναλλακτική στο Photos των Windows
0 σχόλια αναγνωστών
Μοιράσου τη γνώμη σου και συνέχισε τη συζήτηση.